

php2shell: Vulnerabilidad Crítica de PHP Octubre 2026

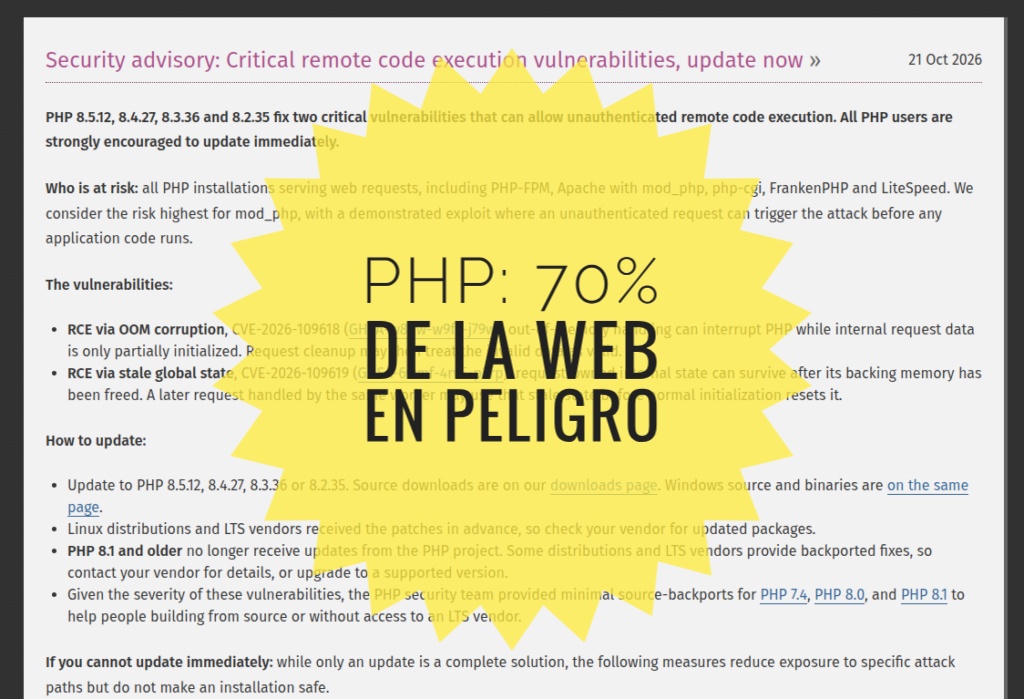
PHP, el lenguaje de programación que impulsa dos terceras partes de sitios web del mundo, ha anunciado 2 vulnerabilidades críticas que deben ser remediadas de inmediato.
ACTUALIZACIÓN: 3 semanas después en noviembre 2026 hay una nueva vulnerabilidad crítica de PHP.
Esto afecta a sitios web, plataformas en línea y dispositivos con interfaces web de gestión escritas en este sistema. La vulnerabilidad, bautizada php2shell, es tan grave que autoridades recomiendan poner fuera de línea plataformas si no es posible actualizar de inmediato.
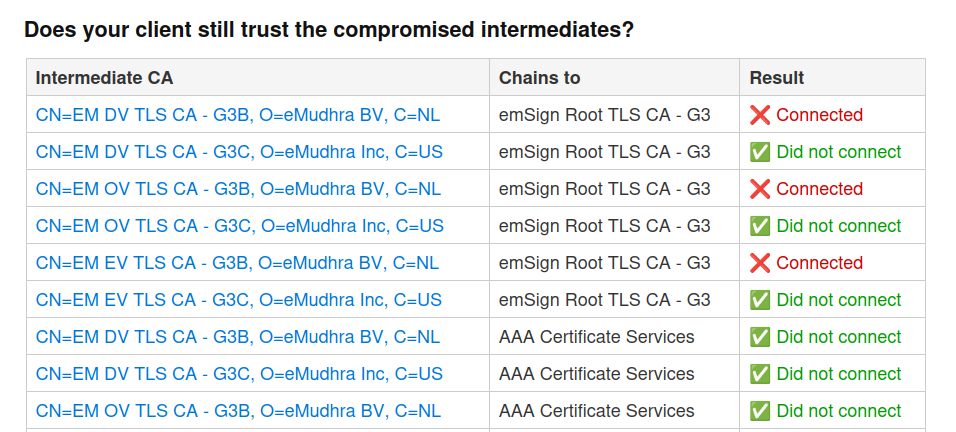
Esto ha sucedido al mismo tiempo que otras vulnerabilidades críticas no relacionadas particularmente una que afecta a todo dispositivo conectado a Internet, incluyendo los dispositivos móviles, más información en nuestro artículo: Vulnerabilidad Crítica: Certificados Comprometidos de Autoridad Certificadora eMudhra Octubre 2026 personas expuestas a ciberataques como empresarias, periodistas y activistas deben tomar medidas lo antes posible para proteger sus dispositivos.
Las vulnerabilidades de PHP descritas deben ser mitigadas por personal técnico a cargo de la infraestructura tecnológica de servidores que corren sitios web con PHP, lo que usualmente se conoce como alojamiento web o webhosting.
Ver explicaciones en video sobre estas vulnerabilidades de PHP.
¿Qué tipo de sitio web corre peligro?
Todo sitio web o plataforma en línea que use el lenguaje de programación PHP. Esto incluye sitios web que utilizan plataformas como:
- Sistemas de Gestión de Contenido (CMS por sus siglas en inglés) como WordPress, Joomla, Drupal.
- Plataformas de comercio electrónico como Magento, WordPress con Woocomerce o Prestashop.
- Plataformas de aprendizaje en línea (LMS por sus siglas en inglés) como Moodle.
- Otros sistemas como blogs, wikis, foros, sistemas de tickets y muchos otros más escritos en PHP.
Mi organización tiene un sitio web ¿Qué debo hacer?
Si usted o su organización tiene un sitio web debe consultar de inmediato a su departamento de TI o a la empresa que le provee los servicios de alojamiento web.
Información para operadores de servidores y plataformas en línea que funcionan con PHP
¿Qué sucede si no aplico protecciones ante estas vulnerabilidades?
Sistemas web expuestos a internet podrían recibir solicitudes maliciosas que extraigan información privada del servidor o ejecuten código malicioso arbitrario.
En otras palabras, cualquiera desde internet podría robar información o tomar control de los servidores afectados.
Las vulnerabilidades de ejecución remota de código son las más peligrosas ya que podrían permitir a atacantes plantar programas maliciosos que silenciosamente roban datos, modifican contenido del sitio o lanzan ataques a otros sistemas.
Versiones de PHP afectadas
Todas las versiones de PHP:
- PHP < 8.5.12
- PHP < 8.4.27
- PHP < 8.3.36
- PHP < 8.2.35
- Versiones PHP 8.1 o inferiores ya no cuentan con soporte oficial del proyecto PHP. Sin embargo debido a la gravedad del problema, hay parches que disponibles en ciertos canales de soporte de largo plazo.
Usualmente los servidores web obtienen PHP mediante distintos canales de distribución y no del proyecto PHP directamente. Algunos reciben actualizaciones de PHP por medio del sistema operativo y otros mediante repositorios especializados o por proveedores como cPanel o Plesk.
Por ejemplo servidores con Debian stable reciben actualizaciones de seguridad para la versión 8.4 . Versiones de Debian inferiores a 12 no tienen parches de seguridad provistos por Debian en este momento. Para estos sistemas se puede utilizar el repositorio de Ondřej Surý (ver detalles abajo).
Mitigación de Vulnerabilidades
La mejor estrategia es actualizar:
- Debian 13: DSA-6574-1 php8.4 https://lists.debian.org/debian-security-announce/2026/msg00489.html
- Servidores con WHM/cPanel: Versiones 7.4, 8.0, 8.1, 8.2, 8.3, 8.4 y 8.5 Critical PHP Security Release – CVE-2026-109618 and CVE-2026-109619.
Versiones inferiores a 7.4 no tienen parche en este momento.Versiones inferiores están disponibles para servidores con suscripciones especiales como CloudLinux o Imunify. - Servidores Debian y Ubuntu con repositorios de Ondřej Surý: Versiones 5.6, 7.0, 7.1, 7.2, 7.3, 7.4, 8.0, 8.1, 8.2, 8.3, 8.4, 8.5
- Sistemas con Cloudflare y otros sistemas CDN: filtros externos WAF como Cloudflare están aplicando filtros externos que protegen sitios web, mientras se puede ir actualizando los sistemas.
Es importante tomar en cuenta que algunas actualizaciones pueden tardar unas horas en estar disponibles en sus servidores.
Verificación de Mitigaciones
La mejor verificación es comparar las versiones instaladas y verificar en los registros de cambios de los repositorios que las vulnerabilidades están mencionadas.
- Sistemas con Debian con repositorios estándar o con los de Ondřej Surý:
zgrep -H -m1 -E 'CVE-2026-109618|CVE-2026-109619' /usr/share/doc/php*-common/changelog.Debian.gz
Ejemplo:
zgrep -H -m1 -E 'CVE-2026-109618|CVE-2026-109619' /usr/share/doc/php*-common/changelog.Debian.gz
/usr/share/doc/php7.4-common/changelog.Debian.gz: + [CVE-2026-109618, CVE-2026-109619]: Avoid state corruption via
/usr/share/doc/php8.1-common/changelog.Debian.gz: + [CVE-2026-109618, CVE-2026-109619]: Avoid state corruption via
/usr/share/doc/php8.3-common/changelog.Debian.gz: + (CVE-2026-109618, CVE-2026-109619): Avoid state corruption via
- Sistemas con cPanel:
for version in 51 52 53 54 55 56 70 71 72 73 74 80 81 82 83 84 85 ; do rpm -q ea-php${version}-php-cli > /dev/null && echo -n "PHP Version $version: " ; rpm -q --changelog ea-php${version}-php-cli | grep -m1 CVE-2026-109618 || echo echo PHP Version $version NOT installed ; done
Clientes de Impulsa IT Solutions
En Impulsa IT Solutions hemos hecho todos los esfuerzos para actualizar y proteger todos los sistemas en la nube gestionados para nuestros clientes. Nos hemos asegurado que servidores web y plataformas en línea gestionadas por nosotros reciban las protecciones ante ambas vulnerabilidades de seguridad. Clientes de Hospedaje Compartido con cPanel, Aplicaciones y Sistemas en la Nube no deben tomar ninguna acción.
Clientes con contrato de soporte activo que incluya soporte y mantenimiento de infraestructura IT han recibido las actualizaciones de manera urgente en servidores y otros sistemas aplicables por parte de nuestro equipo de soporte lo antes posible y nos hemos estado comunicando para que los equipos de TI de nuestros clientes puedan tomar acción en los sistemas que administran internamente o son gestionados por terceros. En caso de dudas o consultas por favor comunicarse con nuestro equipo por los medios habituales o usando nuestro formulario web de soporte.
Si usted no tiene una suscripción de soporte y le gustaría contratar nuestro servicios conversemos usando nuestro formulario web de ventas, usando el correo ventas@impulsait.com o cualquier de nuestros canales de contacto de ventas y con gusto le podemos cotizar nuestro trabajo.
Explicaciones en Vídeo
- En español: BBC News Mundo: PHP: el fallo crítico que afectó a internet en todo el mundo | BBC Mundo
- En inglés: CBC News: PHP flaw: How AI just hacked an unhackable part of the internet | About That
Referencias
- https://www.php.net/index.php#2026-10-21-5
- https://calif.io/php2shell/
- https://cert.europa.eu/publications/security-advisories/2026-018/
- https://delfino.cr/2026/10/gobierno-alerta-a-instituciones-por-falla-critica-en-lenguaje-de-programacion-que-pone-en-jaque-a-buena-parte-de-internet
- PHP flaw: How AI just hacked an unhackable part of the internet | About That CBC News https://www.youtube.com/watch?v=WiEXPHYA6





Reposts
Likes